Krytyczne podatności w PHP (CVE-2026-109618, CVE-2026-109619) odkryte z udziałem FrontierAI i Mythos: architektura obrony oraz wirtualne łatanie na gorąco z Palo Alto Networks VM-Series i ATP+
ID publikacji: ASCO-ADV-2026-109 | Poziom techniczny: L300/L400 (architekt bezpieczeństwa / SecOps / CISO)
Dotyczy technologii: środowiska uruchomieniowe PHP (PHP-FPM / CGI / SAPI), aplikacje webowe i legacy, Palo Alto Networks NGFW (PA-Series, VM-Series, CN-Series), subskrypcje Advanced Threat Prevention (ATP+) i Frontier Virtual Patching
Powiązane standardy i regulacje: MITRE ATT&CK: T1190, T1059 | MITRE ATLAS | NIS2 (art. 21 ust. 2 lit. e), DORA
Podsumowanie dla CISO i CTO (TL;DR)
Ujawnienie krytycznych podatności w środowisku uruchomieniowym PHP – oznaczonych jako CVE-2026-109618 oraz CVE-2026-109619 – to moment zwrotny w starciu między grupami ofensywnymi a zespołami bezpieczeństwa (SOC). Kluczowa jest tu nie tylko sama skala zagrożenia dla jednego z najpowszechniej używanych silników webowych na świecie, ale przede wszystkim sposób wykrycia tych luk i tempo ich uzbrojenia. Badania nad podatnościami wspierane przez modele klasy FrontierAI, w tym wyspecjalizowane silniki analizy kodu i wnioskowania takie jak Mythos (rozwijane m.in. w ramach inicjatywy Project Glasswing), przeniosły poszukiwanie błędów logicznych i łączenie ich w łańcuchy (zero-day chaining) na prędkość maszynową. Według danych z raportu Unit 42 Global Incident Response Report 2026, średni czas od przełamania brzegu sieci do pełnej eksfiltracji danych spadł do zaledwie 72 minut – to czterokrotne przyspieszenie względem poprzednich lat.
Przy takim tempie ataków tradycyjne zarządzanie podatnościami, oparte na skanowaniu, testach regresyjnych i ręcznym wgrywaniu poprawek podczas okien serwisowych (gdzie załatanie systemów produkcyjnych zajmuje średnio kilkanaście dni), przestaje pełnić funkcję ochronną. Firmy utrzymujące rozbudowane środowiska PHP – platformy e-commerce, portale klienckie B2B, systemy ERP/CRM czy starsze aplikacje pozbawione wsparcia producenta – potrzebują natychmiastowej izolacji na poziomie sieciowym, zanim pierwszy zautomatyzowany skaner dotrze do warstwy aplikacji.
Najważniejsze wnioski dla kadry zarządzającej
- Koniec bufora czasowego między publikacją CVE a atakiem: silniki klasy FrontierAI i Mythos potrafią samodzielnie analizować drzewa składniowe (AST), grafy przepływu sterowania (CFG) oraz zmiany w repozytoriach open-source, generując działające exploity w ciągu minut od ujawnienia luki lub odkrywając je niezależnie jako podatności 0-day.
- Ochrona przed „dniem pierwszym” (Pre-Day-One): klienci Palo Alto Networks korzystający z subskrypcji Advanced Threat Prevention (ATP / ATP+) oraz mechanizmu Frontier Virtual Patching byli chronieni przed wykorzystaniem CVE-2026-109618 oraz CVE-2026-109619 jeszcze przed pierwszym dniem publicznej eksploatacji, bez konieczności modyfikacji ani jednej linii kodu PHP na serwerach docelowych.
- Wirtualne łatanie na gorąco w 30-dniowym trialu: w środowiskach wirtualnych, chmurowych i hybrydowych najszybszą metodą mitygacji bez przestoju biznesowego jest wstawienie brzegowego wirtualnego firewalla Palo Alto Networks VM-Series (w trybie Virtual Wire lub L3) z bezpłatnym, 30-dniowym trialem ATP+, co pozwala wyciąć wektor ataku w warstwie L7 w ciągu kilkudziesięciu minut.
Kluczowy wniosek architektoniczny
Gdy odkrywanie podatności i generowanie exploitów na stos aplikacyjny (takich jak CVE-2026-109618 i CVE-2026-109619 w PHP) odbywa się z prędkością maszynową przy udziale modeli klasy FrontierAI i Mythos, pierwsza linia obrony musi działać synchronicznie na brzegu sieci. Wykorzystanie mechanizmów Inline Deep Learning (ATP+) oraz Frontier Virtual Patching pozwala zneutralizować złośliwy ładunek w locie, bez czekania na okno serwisowe zespołu DevOps.
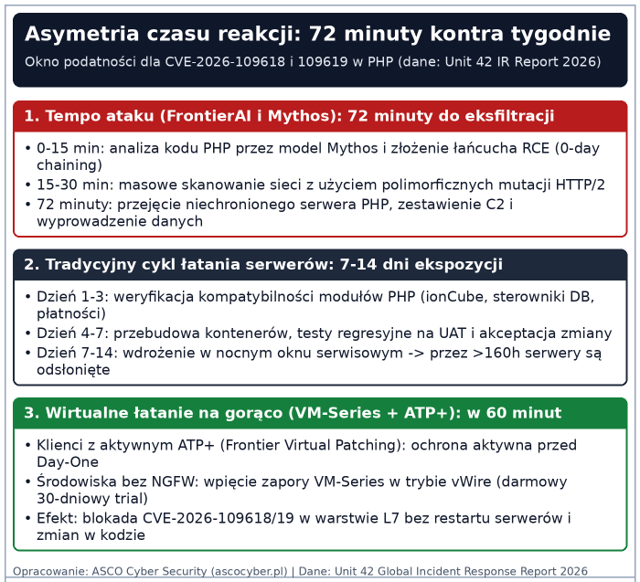
Rys. 1. Asymetria czasu reakcji: 72 minuty do eksfiltracji danych przy atakach wspieranych przez FrontierAI/Mythos kontra tradycyjny cykl łatania i wirtualne łatanie z VM-Series
Anatomia podatności CVE-2026-109618 i CVE-2026-109619 oraz rola silników FrontierAI / Mythos
Aby zaprojektować skuteczną architekturę obrony, trzeba przeanalizować zarówno mechanizm techniczny samych luk w PHP, jak i zmianę technologiczną, która doprowadziła do ich wykrycia.
Charakterystyka techniczna podatności w stosie PHP (CVE-2026-109618, CVE-2026-109619)
PHP odpowiada za działanie ponad 70% serwisów internetowych oraz tysięcy wewnętrznych systemów korporacyjnych, punktów końcowych API i paneli administracyjnych. Podatności CVE-2026-109618 oraz CVE-2026-109619 dotyczą kluczowych mechanizmów przetwarzania żądań HTTP, parsowania strumieni wejściowych oraz zarządzania strukturami pamięci i przekazywania parametrów pomiędzy serwerem WWW (Nginx, Apache, Lighttpd) a procesami roboczymi interpretera PHP (szczególnie w konfiguracjach PHP-FPM / FastCGI oraz w natywnych modułach silnika Zend Engine).
W zależności od konfiguracji środowiska wykonawczego, zestawienie tych dwóch luk daje nieuwierzytelnionemu atakującemu następujące możliwości:
- Zdalne wykonanie kodu (RCE) bez uwierzytelnienia: poprzez wysłanie odpowiednio spreparowanej sekwencji nagłówków HTTP, parametrów zapytania lub zmanipulowanych strumieni wieloczęściowych (multipart/form-data / chunked transfer), atakujący może wywołać błąd uszkodzenia pamięci (np. przepełnienie bufora na stercie, błąd typu off-by-one lub use-after-free) bądź wstrzyknąć dyrektywy konfiguracyjne bezpośrednio do kontekstu interpretera.
- Wyciek pamięci i obejście mechanizmów izolacji: jedna z podatności może zostać użyta do odczytu pamięci procesu (wyciek adresów pozwalający ominąć ochronę ASLR/PIE lub wydobyć klucze API i tokeny sesyjne z tablic $_ENV oraz $_SERVER), podczas gdy druga służy do bezpośredniego przejęcia kontroli nad wykonywanym procesem php-fpm.
- Wpływ na infrastrukturę sieciową i systemy brzegowe: jak wskazano w oficjalnym biuletynie bezpieczeństwa Palo Alto Networks (CVE-2026-109618 Security Advisory), publikacja krytycznych luk w tak popularnym komponencie jak PHP wymaga natychmiastowej weryfikacji zarówno samych urządzeń brzegowych, jak i chronionych za nimi serwerów aplikacyjnych. Podczas gdy architektura systemu PAN-OS opiera się na ścisłej izolacji płaszczyzny zarządzania od płaszczyzny przetwarzania ruchu, głównym celem ataków stają się tysiące produkcyjnych serwerów PHP działających w strefach DMZ, chmurze publicznej oraz klastrach Kubernetes.
Jak doszło do odkrycia? Udział modeli LLM/GenAI oraz silników klasy FrontierAI / Mythos
Przez ostatnie dwadzieścia lat szukanie głębokich błędów w interpreterach języków programowania (pisanych w C/C++, takich jak rdzeń PHP) opierało się na ręcznym przeglądzie kodu przez wąską grupę badaczy oraz na klasycznym fuzzingu (AFL++, LibFuzzer, Honggfuzz). Tradycyjny fuzzer świetnie znajduje proste błędy parsowania binarnego, ale bardzo często zatrzymuje się na złożonych warunkach logicznych, wieloetapowych maszynach stanów protokołu FastCGI czy zależnościach między kilkoma modułami.
W przypadku CVE-2026-109618 oraz CVE-2026-109619 kluczową rolę odegrała nowa generacja systemów badawczych opartych na modelach FrontierAI, w tym wyspecjalizowanych silnikach takich jak Mythos (badanych m.in. w ramach projektu Project Glasswing):
- Analiza semantyczna i śledzenie przepływu niezaufanych danych: zamiast ślepego losowania bajtów wejściowych, modele klasy FrontierAI z dużym oknem kontekstowym i zaawansowanym wnioskowaniem analizują jednocześnie kod źródłowy C silnika PHP, historię commitów w Git oraz specyfikację protokołów HTTP i FastCGI. Silnik klasy Mythos śledzi propagację danych wejściowych (taint analysis) od gniazda sieciowego przez bufory pośrednie aż do funkcji alokacji pamięci (emalloc / efree) przez dziesiątki plików źródłowych, wychwytując drobne rozbieżności w sprawdzaniu długości buforów czy przecieki stanów między kolejnymi żądaniami.
- Automatyczne łączenie luk w łańcuchy (zero-day chaining): najgroźniejszą cechą systemów takich jak Mythos jest zdolność do automatycznego składania pojedynczych, z pozoru niegroźnych usterek w jeden kompletny łańcuch prowadzący do RCE. W ręcznym audycie pojedynczy błąd przekroczenia zakresu o jeden bajt lub drobna niespójność parsera bywają pomijane jako „niemożliwe do praktycznego wykorzystania”. Agenty FrontierAI potrafią w kilka minut przetestować tysiące wariantów ułożenia sterty i połączyć CVE-2026-109618 z CVE-2026-109619 w gotowy, powtarzalny exploit działający bez udziału człowieka.
- Generowanie wariantów polimorficznych: po ujawnieniu mechanizmu podatności modele GenAI po stronie atakujących są wykorzystywane do masowego tworzenia mutacji ładunku (zmiana kodowania URL/UTF-8, fragmentacja nagłówków HTTP, obfuskacja parametrów), których jedynym celem jest ominięcie prostych reguł opartych na wyrażeniach regularnych (Regex) w klasycznych zaporach WAF.
Analiza architektoniczna: dlaczego klasyczny WAF i standardowy cykl łatania zawodzą
W starciu z zagrożeniami odkrywanymi i wykorzystywanymi z prędkością maszynową przez modele klasy FrontierAI, zespoły odpowiedzialne za bezpieczeństwo infrastruktury napotykają trzy twarde ograniczenia:
- Dług technologiczny i brak okien serwisowych: aktualizacja silnika PHP na serwerach produkcyjnych często wymaga przebudowy obrazów kontenerowych, weryfikacji kompatybilności modułów binarnych (ionCube, pdo_oci, redis, integracje płatnicze) oraz pełnych testów regresyjnych. W wielu przedsiębiorstwach wciąż pracują systemy legacy, dla których podbicie wersji PHP oznacza natychmiastowe zatrzymanie procesów biznesowych.
- Ograniczenia klasycznych zapór WAF opartych na statycznych regułach: proste reguły sprawdzające ciągi znaków w warstwie HTTP są albo zbyt wąskie (przepuszczają zmutowane przez AI warianty CVE-2026-109618 i CVE-2026-109619), albo zbyt szerokie (generują masę fałszywych alarmów, co zmusza administratorów do przełączenia WAF w tryb wyłącznie monitorujący).
- Brak widoczności ruchu zaszyfrowanego TLS 1.3 i QUIC: jeżeli ruch HTTPS trafia z internetu bezpośrednio do klastra aplikacyjnego bez terminacji i deszyfracji na zaporze NGFW, zespół SOC dowiaduje się o włamaniu dopiero w momencie zestawienia zwrotnego połączenia (Reverse Shell) lub rozpoczęcia eksfiltracji bazy danych.
Rozwiązaniem tego problemu jest architektura Frontier Virtual Patching wdrożona na brzegu sieci oraz na styku segmentów (DMZ, chmura publiczna, brzeg klastra Kubernetes) przy użyciu wirtualnych zapór Palo Alto Networks VM-Series z subskrypcją Advanced Threat Prevention (ATP+)
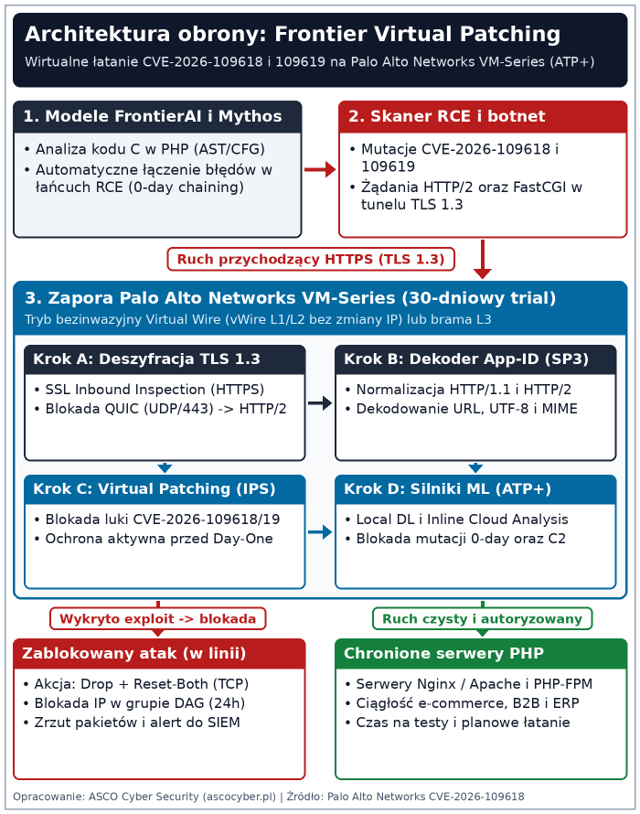
Rys. 2. Architektura obrony Frontier Virtual Patching na zaporze Palo Alto Networks VM-Series / PA-Series z aktywną subskrypcją ATP+
Jak działa Frontier Virtual Patching pod maską?
W przeciwieństwie do klasycznych sygnatur pisanych dopiero po zaobserwowaniu masowych ataków w internecie, zespół badawczy Unit 42 oraz inżynierowie Palo Alto Networks stosują podejście skoncentrowane na mechanice samej podatności:
- Pełna normalizacja protokołu w silniku SP3: dekodery protokołów w systemie PAN-OS całkowicie rozbierają i normalizują strumień HTTP/2 oraz HTTP/1.1 (usuwają wielokrotne kodowanie URL, dekompresują strumienie GZIP/Brotli, porządkują ścieżki i nagłówki). Dzięki temu reguła Frontier Virtual Patching nie szuka konkretnego ciągu znaków ze skryptu PoC, ale wykrywa sam warunek brzegowy podatności (np. próbę przepełnienia bufora lub przemycenia niedozwolonej sekwencji kontrolnej do procesu FPM).
- Analiza w linii przez modele głębokiego uczenia (ATP+): jeżeli atakujący użyje modelu LLM do wygenerowania zupełnie nowej obfuskacji ładunku, strumień ruchu jest oceniany synchronicznie (w czasie rzeczywistym, z opóźnieniem rzędu mikrosekund lub pojedynczych milisekund) przez modele sieci neuronowych działające w ramach Advanced Threat Prevention (zarówno lokalnie na urządzeniu poprzez Local Deep Learning, jak i w chmurze przez Inline Cloud Analysis). Połączenie jest natychmiast zrywane (reset-both), zanim złośliwy pakiet opuści interfejs firewalla.
Krok po kroku: jak przeciwdziałać i wdrożyć wirtualne łatanie na gorąco z Palo Alto Networks VM-Series (30-dniowy trial)
Dla zespołów, które muszą zabezpieczyć swoje serwery PHP natychmiast – bez czekania na przebudowę aplikacji czy okno serwisowe – architekci ASCO Cyber Security rekomendują czterostopniową procedurę: kroki 1-3 zapewniają natychmiastową osłonę na brzegu sieci za pomocą VM-Series i ATP+, natomiast krok 4 obejmuje docelowe utwardzenie konfiguracji samego środowiska PHP.
Krok 1: Szybkie wstawienie brzegowego NGFW Palo Alto Networks VM-Series (wariant 30-dniowego triala)
Jeżeli przed Twoimi serwerami aplikacyjnymi nie pracuje jeszcze zapora Palo Alto Networks (lub obecne urządzenie nie ma aktywnej subskrypcji ATP+), najszybszym sposobem na uruchomienie Frontier Virtual Patching na gorąco jest wdrożenie wirtualnej maszyny Palo Alto Networks VM-Series w ramach bezpłatnego, 30-dniowego okresu próbnego (trial) z pełnym pakietem Advanced Threat Prevention (ATP+).
Od strony sieciowej maszynę VM-Series można wpiąć w tor ruchu bez przebudowy adresacji IP w jednym z trzech wariantów:
- Tryb przezroczysty Virtual Wire (vWire – L1/L2): wirtualny firewall zostaje wstawiony bezpośrednio pomiędzy router brzegowy / Load Balancer a przełącznik strefy DMZ (w środowisku VMware ESXi, KVM, Proxmox lub Hyper-V). Interfejsy VM-Series nie wymagają adresów IP ani żadnych zmian w tablicach routingu BGP/OSPF – zapora jest całkowicie przezroczysta dla sieci, a jednocześnie prowadzi pełną inspekcję L7 i wirtualne łatanie ruchu.
- Tryb bramy L3 lub chmurowego Transit VPC: w chmurach publicznych (AWS, Microsoft Azure, Google Cloud) instancja VM-Series jest umieszczana przed grupami serwerów / Load Balancerem (ALB / AKS / EKS), przejmując ruch przychodzący na publicznych adresach VIP (DNAT).
- Szybkie przejście z trybu monitorowania do blokowania: w ciągu pierwszych kilkunastu minut możesz zweryfikować ruch na regułach testowych, a następnie jednym commitem przełączyć profil w tryb blokowania w linii (inline block).
Krok 2: Konfiguracja deszyfracji TLS 1.3 (SSL Inbound Inspection) i blokada QUIC
Żaden system IPS ani wirtualna łata nie zadziałają, jeżeli złośliwe żądanie HTTP przejdzie przez firewall wewnątrz zaszyfrowanego tunelu TLS 1.3.
- Zaimportuj na zaporę VM-Series / PA-Series certyfikat TLS wraz z kluczem prywatnym dla chronionych domen PHP (lub skonfiguruj integrację z HSM / automatycznym odnawianiem ACME).
- Utwórz profil deszyfracji wymuszający bezpieczne algorytmy kryptograficzne oraz regułę SSL Inbound Inspection dla ruchu przychodzącego ze strefy zewnętrznej (Untrust) do serwerów aplikacyjnych (DMZ-Web).
- Ważny szczegół konfiguracyjny: zablokuj w polityce bezpieczeństwa protokół quic (UDP/443) w kierunku serwerów webowych. Wymusi to na przeglądarkach i zautomatyzowanych skanerach płynne przejście na protokół HTTP/2 po TCP, który podlega pełnej deszyfracji i analizie w silniku App-ID oraz ATP+.
# Przykład konfiguracji profilu deszyfracji i reguły SSL Inbound Inspection (PAN-OS CLI)
set shared certificate PHP-Prod-Wildcard-Cert …
set profiles decryption Strict-Inbound-TLS13 ssl-protocol-settings min-version tls1-2 max-version max
set profiles decryption Strict-Inbound-TLS13 ssl-protocol-settings key-exchange-algorithm-rsa no
set profiles decryption Strict-Inbound-TLS13 ssl-inbound-inspection block-unsupported-version yes
set profiles decryption Strict-Inbound-TLS13 ssl-inbound-inspection block-unsupported-cipher yes
set rulebase decryption rules Decrypt-Inbound-PHP-Apps from Untrust to DMZ-Web
set rulebase decryption rules Decrypt-Inbound-PHP-Apps source any destination [ PHP-Web-VIPs ]
set rulebase decryption rules Decrypt-Inbound-PHP-Apps service service-https
set rulebase decryption rules Decrypt-Inbound-PHP-Apps action decrypt type ssl-inbound-inspection
set rulebase decryption rules Decrypt-Inbound-PHP-Apps profile Strict-Inbound-TLS13
set rulebase decryption rules Decrypt-Inbound-PHP-Apps ssl-certificate PHP-Prod-Wildcard-Cert
Krok 3: Włączenie profilu Advanced Threat Prevention (ATP+) oraz Inline Cloud Analysis
Po odszyfrowaniu ruchu HTTPS uruchamiamy właściwy mechanizm Frontier Virtual Patching, który wycina zarówno znane próby wykorzystania CVE-2026-109618 i CVE-2026-109619, jak i ich zmutowane przez AI odpowiedniki:
- Sprawdź, czy na urządzeniu jest zainstalowana aktualna paczka Applications and Threats (zawierająca prewencyjne sygnatury opracowane przez Unit 42) oraz czy pobrane są najnowsze modele Local Deep Learning.
- Skonfiguruj profil Vulnerability Protection (w ramach licencji ATP+), ustawiając dla podatności o krytyczności critical, high oraz medium dla ruchu w stronę serwerów twardą akcję reset-both (jednoczesne zerwanie połączenia TCP po stronie klienta i serwera PHP) wraz z zapisem zrzutu pakietów (extended-capture).
- Włącz opcję Inline Cloud Analysis wewnątrz profilu Vulnerability Protection oraz Anti-Spyware – uruchamia to ocenę ruchu w czasie rzeczywistym przez modele głębokiego uczenia, które blokują nieznane warianty 0-day oraz próby zestawienia połączenia zwrotnego C2.
# Konfiguracja profilu Vulnerability Protection z aktywnym ATP+ i Inline Cloud Analysis (PAN-OS CLI)
set profiles vulnerability ASCO-Strict-VirtualPatch-ATP rules Block-Critical-High-Mid severity [ critical high medium ]
set profiles vulnerability ASCO-Strict-VirtualPatch-ATP rules Block-Critical-High-Mid category any
set profiles vulnerability ASCO-Strict-VirtualPatch-ATP rules Block-Critical-High-Mid cve any
set profiles vulnerability ASCO-Strict-VirtualPatch-ATP rules Block-Critical-High-Mid host any
set profiles vulnerability ASCO-Strict-VirtualPatch-ATP rules Block-Critical-High-Mid vendor-id any
set profiles vulnerability ASCO-Strict-VirtualPatch-ATP rules Block-Critical-High-Mid packet-capture extended-capture
set profiles vulnerability ASCO-Strict-VirtualPatch-ATP rules Block-Critical-High-Mid action reset-both
# Włączenie detektorów AI / Deep Learning (Inline Cloud Analysis) w ramach subskrypcji ATP+
set profiles vulnerability ASCO-Strict-VirtualPatch-ATP mica-engine-vulnerability-enabled Web-Command-Execution-Detectors inline-policy-action reset-both
set profiles vulnerability ASCO-Strict-VirtualPatch-ATP mica-engine-vulnerability-enabled HTTP-Protocol-Anomaly-Detectors inline-policy-action reset-both
set profiles vulnerability ASCO-Strict-VirtualPatch-ATP cloud-inline-analysis yes
Kluczowy wniosek architektoniczny
Zablokowanie pojedynczego pakietu z exploitem na CVE-2026-109618 to dopiero połowa zadania. Ponieważ skanery sterowane przez AI wysyłają z jednego adresu IP dziesiątki zmutowanych żądań na sekundę, w profilu logowania warto skonfigurować automatyczne oznaczanie adresu źródłowego (Auto-Tagging) i dodawanie go do dynamicznej grupy adresowej (DAG-Blocked-Attackers). Dzięki temu adres IP agresora zostaje całkowicie odcięty na poziomie L3/L4 na 24 godziny już po pierwszym wykrytym pakiecie.
Krok 4: Równoległe utwardzenie środowiska PHP i blokada ruchu wychodzącego (Egress)
Gdy zapora Palo Alto Networks VM-Series z ATP+ osłania już serwery na brzegu sieci, administratorzy zyskują bezpieczny czas na uporządkowanie konfiguracji samych maszyn aplikacyjnych:
- Planowa aktualizacja pakietów PHP: po przeprowadzeniu testów na środowisku testowym zaktualizuj pakiety PHP do najnowszych wydań poprawkowych dostarczonych przez twórców PHP oraz dystrybucje linuksowe (RHEL, Debian, Ubuntu, Alpine).
- Izolacja PHP-FPM i wycięcie niebezpiecznych funkcji systemowych: nawet gdyby atakującemu udało się wstrzyknąć kod do procesu interpretera, proces roboczy nie powinien mieć możliwości uruchomienia powłoki systemowej. W pliku ini oraz konfiguracji puli www.conf wymuś poniższe ustawienia:
# Utwardzenie konfiguracji php.ini przeciwko skutkom RCE (CVE-2026-109618 / CVE-2026-109619)
expose_php = Off
allow_url_fopen = Off
allow_url_include = Off
disable_functions = exec,passthru,shell_exec,system,proc_open,popen,pcntl_exec,dl,posix_kill,posix_mkfifo,posix_setpgid,posix_setsid,posix_setuid
open_basedir = /var/www/app/current:/tmp
- Blokada połączeń wychodzących z podsieci serwerów WWW na VM-Series: niemal każdy zautomatyzowany exploit RCE zaraz po wykonaniu kodu próbuje pobrać z internetu kolejny skrypt (curl / wget) lub zestawić odwrócone połączenie (Reverse Shell) do serwera kontrolnego C2. Na firewallu VM-Series utwórz restrykcyjną regułę dla ruchu wychodzącego ze strefy DMZ-Web: zablokuj domyślnie wszystkie połączenia inicjowane przez serwery PHP do internetu, dopuszczając wyłącznie ściśle określone zewnętrzne punkty API (po zweryfikowanym App-ID i nazwie FQDN) z włączoną ochroną DNS Security.
Tabela błędów konfiguracyjnych i rozwiązań
Poniższe zestawienie prezentuje 6 najczęstszych błędów architektonicznych, które regularnie wykrywamy podczas audytów środowisk webowych i hybrydowych w polskich firmach, wraz ze sposobem ich wyeliminowania:
| # | Błąd architektoniczny lub konfiguracyjny | Wektor wykorzystania i skutek przy CVE-2026-109618 / 109619 | Rozwiązanie inżynieryjne i mitygacja | Standard / referencja |
| 1 | Brak deszyfracji TLS 1.3 (SSL Inbound Inspection) przed serwerami PHP (terminacja szyfrowania dopiero na serwerze Nginx lub Apache). | Firewall brzegowy widzi wyłącznie zaszyfrowany strumień TCP/443 lub QUIC; ładunek exploitu trafia bezpośrednio do procesu PHP-FPM bez jakiejkolwiek analizy IPS. | Wdrożenie SSL Inbound Inspection na Palo Alto Networks VM-Series / PA-Series wraz z blokadą protokołu QUIC (UDP/443), co przywraca pełną widoczność nagłówków i strumieni HTTP dla silnika ATP+. | NIST SP 800-52r2 / MITRE T1573 |
| 2 | Poleganie wyłącznie na kwartalnych oknach serwisowych dla systemów legacy PHP bez warstwy wirtualnego łatania. | Silniki FrontierAI i Mythos skracają czas od publikacji CVE do masowego skanowania do minut; serwery czekające na testy regresyjne zostają przejęte w ciągu pierwszej doby (średni czas do eksfiltracji to 72 min). | Uruchomienie Frontier Virtual Patching w ramach subskrypcji ATP+ (w tym wariant 30-dniowego triala VM-Series) – natychmiastowe odcięcie wektora ataku w warstwie L7 na gorąco, bez restartu aplikacji. | NIS2 art. 21 ust. 2 lit. e / MITRE T1190 |
| 3 | Ustawienie akcji w profilu Vulnerability Protection na alert zamiast reset-both / drop z obawy przed przerwaniem ruchu produkcyjnego. | Zespół SOC widzi w logach tysiące prób wykorzystania CVE-2026-109618 i CVE-2026-109619, ale złośliwe pakiety docierają do serwera i wykonują kod zanim operator zdąży zareagować. | Zmiana akcji dla kategorii critical, high i medium na reset-both, włączenie Inline Cloud Analysis oraz automatycznego blokowania IP skanera przez dynamiczne grupy adresowe (DAG). | CIS Palo Alto Firewall Benchmark |
| 4 | Bezpośrednie wystawienie portu FastCGI (TCP/9000) w sieci lokalnej lub błędne reguły fastcgi_split_path_info w Nginx. | Pozwala atakującemu na manipulowanie zmiennymi środowiskowymi SCRIPT_FILENAME, PHP_VALUE oraz PHP_ADMIN_VALUE, co znacznie ułatwia uzyskanie RCE w połączeniu z CVE-2026-109618/19. | Przełączenie komunikacji serwera WWW z php-fpm na lokalne gniazda uniksowe (unix:/run/php/php-fpm.sock) z restrykcyjnymi uprawnieniami oraz weryfikacja istnienia pliku (try_files $uri =404;). | OWASP ASVS v4.0 / CWE-94 / CWE-78 |
| 5 | Swobodny ruch wychodzący (Any-to-Any) z podsieci serwerów DMZ/Web do internetu. | Po wstrzyknięciu kodu proces www-data bez przeszkód pobiera z sieci zewnętrznej kolejne narzędzia lub zestawia odwrócony tunel C2 na porcie TCP/443 do serwera atakującego. | Wdrożenie polityki Zero Trust dla ruchu wychodzącego na VM-Series: domyślna blokada połączeń inicjowanych z DMZ do WAN oraz biała lista wymaganych adresów FQDN chroniona przez DNS Security. | NIST SP 800-207 / MITRE T1041 / T1071 |
| 6 | Uruchamianie kontenerów PHP na prawach użytkownika root oraz z zapisywalnym systemem plików. | Przejęcie procesu PHP pozwala na dopisanie trwałego webshella bezpośrednio w plikach aplikacji oraz ułatwia ucieczkę z kontenera w klastrze Kubernetes. | Wymuszenie readOnlyRootFilesystem: true, runAsNonRoot: true, odebranie zbędnych uprawnień jądra (drop: [ALL]) oraz mikrosegmentacja ruchu między kontenerami za pomocą CN-Series / VM-Series. | CIS Kubernetes Benchmark |
Checklista wdrożeniowa dla zespołu SecOps i NetOps (plan działań na 24-72h)
Poniższa lista kontrolna została przygotowana przez inżynierów ASCO Cyber Security do bezpośredniego wykorzystania przez zespoły utrzymania bezpieczeństwa i sieci:
Faza 1: Inwentaryzacja ekspozycji i szybka diagnostyka (0-12 godzin)
- Inwentaryzacja serwerów i kontenerów PHP: zidentyfikuj wszystkie publicznie oraz wewnętrznie dostępne systemy wykorzystujące PHP (w tym starsze instancje CMS, portale partnerskie B2B, systemy kolejkowe oraz środowiska testowe i stagingowe wystawione do internetu).
- Sprawdzenie wersji interpretera i trybu pracy SAPI: zweryfikuj dokładne wersje PHP oraz sposób ich uruchomienia (php-fpm, mod_php, php-cgi, obrazy Docker Alpine/Debian) pod kątem podatności na CVE-2026-109618 oraz CVE-2026-109619.
- Przegląd logów pod kątem wcześniejszych prób skanowania: przeanalizuj logi serwerów WWW, WAF oraz zapór NGFW z ostatnich 14 dni pod kątem nagłych skoków błędów 500/502/503 (mogących świadczyć o restartach procesów php-fpm podczas prób przepełnienia sterty) oraz sprawdź w systemie EDR/XDR (np. Cortex XDR), czy procesy www-data / nginx nie uruchamiały nietypowych procesów potomnych (sh, bash, curl, python).
Faza 2: Wirtualne łatanie na gorąco w warstwie sieciowej (12-24 godziny)
- Weryfikacja paczek sygnatur na zaporach Palo Alto Networks: upewnij się, że na wszystkich urządzeniach PA-Series, VM-Series oraz w Prisma Access zainstalowana jest najnowsza paczka Applications and Threats zapewniająca ochronę Frontier Virtual Patching dla CVE-2026-109618 i CVE-2026-109619.
- Uruchomienie 30-dniowego triala VM-Series z ATP+ (dla niechronionych segmentów): jeżeli kluczowe serwery PHP w DMZ, wirtualizacji lub chmurze nie są jeszcze chronione przez NGFW z subskrypcją ATP+, wstaw przed nimi wirtualną zaporę Palo Alto Networks VM-Series (w trybie przezroczystym vWire lub L3) z bezpłatną, 30-dniową licencją testową Advanced Threat Prevention (ATP+).
- Aktywacja deszyfracji SSL Inbound Inspection dla ruchu HTTPS: włącz odszyfrowywanie ruchu przychodzącego do serwerów webowych i zablokuj protokół QUIC (UDP/443) na brzegu.
- Wymuszenie akcji reset-both oraz silników Inline Cloud Analysis: sprawdź w profilu Vulnerability Protection przypisanym do strefy DMZ, czy zagrożenia o poziomie critical, high i medium są aktywnie blokowane (reset-both), a analiza w linii przez modele głębokiego uczenia (ATP+) jest włączona.
- Blokada połączeń wychodzących z DMZ: wytnij na firewallu nieautoryzowany ruch wychodzący inicjowany z serwerów PHP do sieci publicznej.
Faza 3: Utwardzenie konfiguracji aplikacji i testy walidacyjne (24-72 godziny)
Podatności CVE-2026-109618 oraz CVE-2026-109619 – oraz fakt, że w ich odkrywaniu i błyskawicznym łączeniu w łańcuchy RCE biorą udział modele klasy FrontierAI i Mythos – pokazują jednoznacznie, że tradycyjne łatanie serwerów w miesięcznych cyklach utrzymaniowych przestało nadążać za tempem ataków. Gdy zautomatyzowane narzędzia ofensywne potrzebują średnio 72 minut od wejścia do sieci do wyprowadzenia danych, o bezpieczeństwie organizacji decyduje zdolność do natychmiastowego, wirtualnego łatania na brzegu sieci (Frontier Virtual Patching).
Nie musisz czekać na przebudowę aplikacji ani ryzykować awarii systemów produkcyjnych podczas pośpiesznego wgrywania aktualizacji PHP.
Przetestuj wirtualne łatanie na gorąco z inżynierami ASCO Cyber Security (30-dniowy trial VM-Series + ATP+)
Jako partner i integrator specjalizujący się w architekturach bezpieczeństwa sieciowego oraz AI Security, zespół ASCO Cyber Security wspiera firmy w Polsce w szybkim zamykaniu krytycznych luk ekspozycji:
- Bezpłatny, 30-dniowy trial Palo Alto Networks VM-Series + Advanced Threat Prevention (ATP+): dostarczamy licencje testowe i wspólnie z Twoim zespołem uruchamiamy wirtualny firewall NGFW w Twojej infrastrukturze (VMware ESXi, KVM, Hyper-V, AWS, Azure, GCP) w trybie bezinwazyjnym (vWire lub L3). Pozwala to na gorąco osłonić podatne serwery PHP i aplikacje legacy przed CVE-2026-109618, CVE-2026-109619 oraz nowymi exploitami 0-day.
- Techniczny audyt konfiguracji NGFW i deszyfracji TLS 1.3: jeżeli korzystasz już z zapór Palo Alto Networks, nasi inżynierowie sprawdzą konfigurację Twoich profili Vulnerability Protection, Inline Cloud Analysis (ATP+) oraz reguł SSL Inbound Inspection, eliminując luki w widoczności ruchu.
- Warsztaty architektoniczne i weryfikacja odporności (NIS2 / DORA): pomożemy Twojemu zespołowi SecOps i NetOps dostosować architekturę brzegową oraz ochronę środowisk AI do wymogów dyrektywy NIS2 i rozporządzenia DORA.
Źródła i dokumentacja techniczna
- Palo Alto Networks Security Advisory: CVE-2026-109618 – Impact of Critical Vulnerabilities in PHP (CVE-2026-109618, CVE-2026-109619)
- Palo Alto Networks Blog: Critical PHP Vulnerabilities – Frontier Virtual Patching Customers Were Protected Before Day One
- Palo Alto Networks: Advanced Threat Prevention (ATP) & Inline Deep Learning